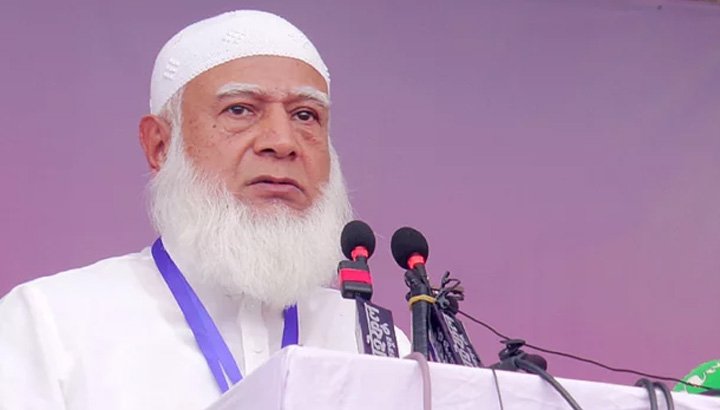
সংবাদ সম্মেলনে বলা হয়, বিতর্কিত পোস্টটি প্রকাশিত হয় ৩১ জানুয়ারি বিকেল ৪টা ৩৭ মিনিটে। ওই সময় জামায়াত আমির ঢাকার অদূরে কেরানীগঞ্জের কোনাখোলা এলাকায় একটি নির্বাচনি সভায় উপস্থিত ছিলেন এবং সেখানে বক্তব্য দিচ্ছিলেন। প্রমাণ হিসেবে ওই সময়ের ভিডিও ফুটেজ ও স্ক্রিনশট সাংবাদিকদের সামনে উপস্থাপন করা হয়।
জামায়াত জানায়, পোস্টটি নজরে আসার পরপরই তারা অ্যাকাউন্ট সুরক্ষার উদ্যোগ নেয়। বিকেল ৫টা ৯ মিনিটে এক্স কর্তৃপক্ষ থেকে ‘Your password has been changed’ শিরোনামে একটি ই-মেইল আসে, যা জামায়াত আমিরের অফিসিয়াল ই-মেইলে পাওয়া যায়। টাইম জোনের কারণে কোথাও সময়ের পার্থক্য দেখা গেলেও স্ক্রিনশট ও ডাটা অনুযায়ী ৩১ জানুয়ারি বিকেল ৫টা ৯ মিনিটেই পাসওয়ার্ড পরিবর্তনের নোটিফিকেশন ছিল বলে দাবি করে জামায়াত।
সংবাদ সম্মেলনে আরও দাবি করা হয়, হ্যাকের বিষয়টি জানার সঙ্গে সঙ্গেই তারা শুধু পাসওয়ার্ড পরিবর্তনই নয়, আগের সব সেশন লগআউট করে নতুন সেশন জেনারেট করে। এ প্রক্রিয়ার মাধ্যমে অ্যাকাউন্ট পুনরুদ্ধার করা হয়। পরে বিকেল ৫টা ২২ মিনিটে, অর্থাৎ মাত্র ১৩ মিনিটের ব্যবধানে, জামায়াতের পক্ষ থেকে আনুষ্ঠানিকভাবে জানানো হয় যে অ্যাকাউন্টটি হ্যাক হয়েছিল এবং তা পুনরুদ্ধার করা হয়েছে।
জামায়াতের নেতারা বলেন, যদি এটি ভুলবশত বা নিজেরাই পোস্ট করে থাকতেন, তাহলে কখনোই মেইল রিকভারি, পাসওয়ার্ড পরিবর্তন ও ফরেনসিক ডাটা দেখানোর প্রয়োজন হতো না। তারা সরাসরি জামায়াত আমিরের ই-মেইল ইনবক্স সাংবাদিকদের সামনে দেখান, যেখানে পাসওয়ার্ড পরিবর্তনের মেইল, লগইন লোকেশন, নতুন আইপি অ্যাড্রেস এবং সেশন পরিবর্তনের তথ্য রয়েছে।
সংবাদ সম্মেলনে আরও বলা হয়, একই ধরনের পোস্ট ৪টা ৫৩ মিনিটে ঢাকা মহানগর দক্ষিণ জামায়াতের সেক্রেটারি ডা. শফিকুল ইসলাম মাসুদের অ্যাকাউন্ট থেকেও বাংলায় প্রকাশিত হয়, যা একই ঘটনার সঙ্গে সংশ্লিষ্ট বলে দাবি করা হয়। দুটি পোস্টের সময় ও বিষয়বস্তুর মিল দেখিয়ে জামায়াত এটিকে সংঘবদ্ধ সাইবার আক্রমণের অংশ বলে উল্লেখ করে।
জামায়াত জানায়, শুধু এই একটি ঘটনা নয়, গত এক মাসে দলটির কেন্দ্রীয়, মহানগর উত্তর-দক্ষিণ এবং একাধিক নেতার অ্যাকাউন্টে ধারাবাহিকভাবে সাইবার আক্রমণের চেষ্টা হয়েছে। এর মধ্যে ঢাকা মহানগর দক্ষিণ জামায়াতের সহকারী সেক্রেটারি দেলোয়ার হোসেনের অ্যাকাউন্টেও ১২ জানুয়ারি অনুপ্রবেশের চেষ্টা করা হয়, যা দ্রুত প্রতিহত করা সম্ভব হয়।
সংবাদ সম্মেলনে সাইবার আক্রমণের একটি পদ্ধতিও তুলে ধরা হয়। জামায়াত জানায়, ‘Case Study BGI Election’ বা অনুরূপ নাম দিয়ে সরকারি বা অফিসিয়াল ই-মেইলের আদলে ভুয়া ই-মেইল পাঠানো হয়, যেখানে ‘অত্যন্ত জরুরি’ উল্লেখ করে এক্সেস ফাইল বা অ্যাটাচমেন্ট যুক্ত থাকে। এসব ফাইলের মাধ্যমে ম্যাক্রো, ডাটাবেজ বা ম্যালওয়্যার ব্যবহার করে অ্যাকাউন্টের নিয়ন্ত্রণ নেওয়ার চেষ্টা করা হয়। এই ধরনের ই-মেইল ১০ জানুয়ারিসহ একাধিকবার পাঠানো হয়েছে বলে দাবি করা হয়।
জামায়াত আরও জানায়, এসব ফাইল ফরেনসিক পরীক্ষায় মারাত্মক ঝুঁকিপূর্ণ হিসেবে শনাক্ত হয়েছে। বিষয়টি তারা সরকারের সংশ্লিষ্ট সাইবার সিকিউরিটি কাউন্সিল ও কর্তৃপক্ষের কাছে জমা দেবে বলে জানিয়েছে।
সংবাদ সম্মেলনে দলটি অভিযোগ করে, সাম্প্রতিক সময়ে জামায়াতকে লক্ষ্য করে পরিকল্পিতভাবে মিসইনফরমেশন ও ডিসইনফরমেশন ছড়ানো হচ্ছে। উদাহরণ হিসেবে তারা কয়েকজন রাজনৈতিক নেতা ও সামাজিক যোগাযোগমাধ্যমে প্রচারিত কিছু অভিযোগের কথা উল্লেখ করে দাবি করেন, যাচাই ছাড়াই একাধিক মিডিয়ায় বিভ্রান্তিকর তথ্য প্রকাশিত হয়েছে।
জামায়াত অভিযোগ করে, নির্বাচনি প্রচারণায় নারীদের ভোট চাইতে গেলে কোথাও কোথাও তাদের ওপর হামলা, বোরখা খুলে দেওয়া, অশালীন ভাষা ব্যবহারের মতো ঘটনা ঘটেছে। একই সঙ্গে ‘৪০ লাখ বোরখা’ সংক্রান্ত বক্তব্য দিয়ে নারীদের ভোটাধিকার থেকে নিরুৎসাহিত করার অপচেষ্টা চলছে বলে দাবি করে দলটি। অথচ বিতর্কিত পোস্টের মাত্র দুই ঘণ্টা আগেই জামায়াত আমির নারীদের উচ্চশিক্ষা ও তাদের অগ্রগতির বিষয়ে একটি ইতিবাচক পোস্ট দিয়েছিলেন বলেও সংবাদ সম্মেলনে উল্লেখ করা হয়।
সংবাদ সম্মেলনের শেষ অংশে জামায়াত নির্বাচন কমিশনের প্রতি আহ্বান জানিয়ে বলা হয়, আসন্ন নির্বাচন যেন সুষ্ঠু, নিরপেক্ষ ও লেভেল প্লেয়িং ফিল্ডে অনুষ্ঠিত হয়। গুজব, অপপ্রচার ও সাইবার আক্রমণের মাধ্যমে যেন নির্বাচনি পরিবেশ নষ্ট না করা হয়। দলটি জানায়, তারা চাইছে সবাই নির্বিঘ্নে ভোটাধিকার প্রয়োগ করুক এবং সুস্থ রাজনৈতিক প্রতিযোগিতা নিশ্চিত হোক।
জামায়াত আরও জানায়, প্রয়োজন হলে তারা সংশ্লিষ্ট সব ডাটা, স্ক্রিনশট ও ফরেনসিক রিপোর্ট ভবিষ্যতেও উপস্থাপন করবে।